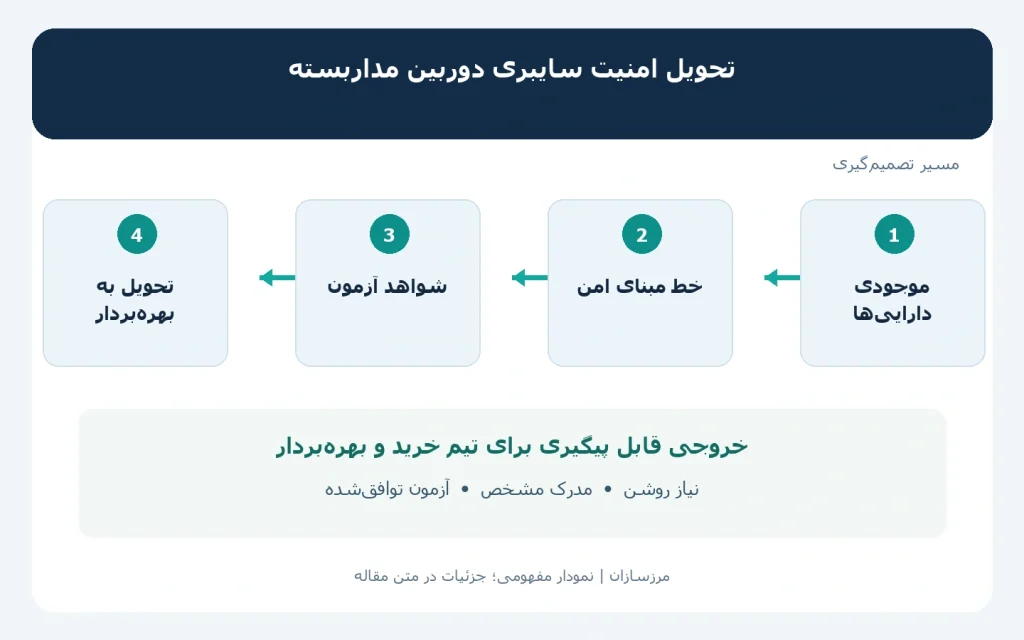
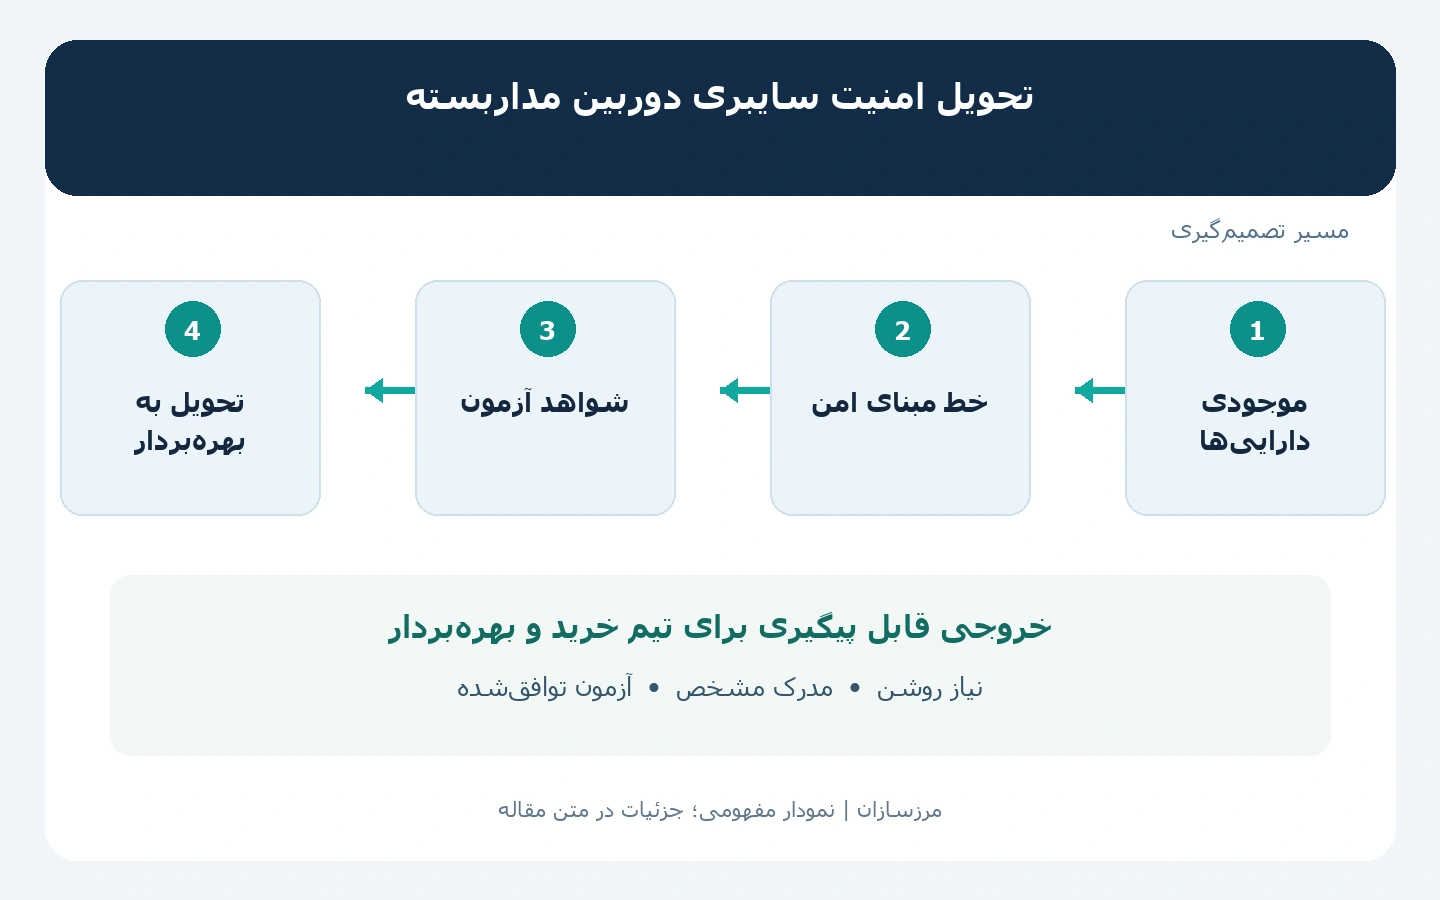
تحویل امنیت سایبری دوربین مداربسته زمانی قابل ارزیابی است که کارفرما علاوه بر تصویر، مدارک و شواهد قابل بررسی دریافت کند. فهرستی که در همه خانههای آن «انجام شد» نوشته شده اما مدل، نسخه، روش آزمون و مسئول تأیید ندارد، تصویر روشنی از وضعیت سامانه نمیدهد. کارفرما باید بداند کدام کنترل بررسی شده، چه محدودیتی باقی مانده و پس از تحویل چه کسی مسئول نگهداری آن است.
این راهنما یک چارچوب پیشنهادی برای پذیرش فنی سیستمهای نظارت تصویری سازمانی ارائه میکند. هدف، اثبات امنیت مطلق یا جایگزین کردن ممیزی تخصصی نیست. آزمونها باید با مجوز، محدوده و زمان مشخص انجام شوند؛ بهویژه وقتی سامانه در حال ضبط عملیاتی است. خروجی مناسب، پروندهای است که تیم شبکه، حراست و پشتیبانی بتوانند بر اساس آن وضعیت فعلی را بفهمند و تغییرات بعدی را مدیریت کنند.
دامنه پذیرش را قبل از اجرای آزمون روشن کنید
فهرست داراییها را مشخص کنید: دوربین، ضبطکننده، سرور VMS، کلاینت اپراتور، سوئیچ، ابزار مدیریت و مسیر دسترسی پیمانکار. برخی اجزا ممکن است متعلق به زیرساخت موجود سازمان باشند و در قرارداد تأمین جدید قرار نگیرند. با این حال، وابستگی آنها باید ثبت شود. پذیرفته شدن یک دوربین بدون توجه به حساب اتصال روی سرور، درباره امنیت کل زنجیره پاسخ کاملی نمیدهد.
برای هر کنترل، مجری، تأییدکننده و مدرک مورد انتظار را تعیین کنید. اگر بررسی گواهی با واحد شبکه است و بررسی نقش اپراتور با حراست، این تقسیم باید از ابتدا معلوم باشد. موارد خارج از دامنه را نیز بنویسید. سکوت درباره یک جزء نباید بعداً بهاشتباه به معنای بررسی و تأیید آن تفسیر شود.

موجودی دارایی و نسخهها را تحویل بگیرید
برای هر دستگاه، شناسه داخلی، مدل، سریال، نشانی شبکه، محل نصب و نسخه Firmware ثبت شود. برای VMS و سرور، نسخه نرمافزار، بسته درایورها و اجزای مرتبط نیز اهمیت دارد. این فهرست مبنای پیگیری هشدار امنیتی، برنامه ارتقا و تشخیص تغییر غیرمنتظره خواهد بود. یک عکس از اتاق رک یا لیست تعداد دوربین، جای موجودی قابل جستوجو را نمیگیرد.
زمان تهیه گزارش و روش استخراج اطلاعات را بنویسید. اگر برخی دادهها دستی وارد شدهاند، مشخص کنید چگونه تطبیق داده شدهاند. بهتر است فایل قابل ویرایش در کنار نسخه تأییدشده نگهداری شود. اطلاعات حساس مانند رمز یا کلید خصوصی را داخل جدول عمومی دارایی نگذارید؛ برای آنها روش تحویل و نگهداری جداگانه تعریف کنید.
اعتبار منبع Firmware را بررسی کنید
نسخه تحویلی باید از منبع رسمی یا مسیر تأییدشده سازنده دریافت شده باشد. مدل دقیق، یادداشت انتشار و محدودیتهای ارتقا را ثبت کنید. اگر سازنده امضای نرمافزار یا روش کنترل اصالت فایل ارائه میکند، از همان روش استفاده شود. وجود یک فایل با نام آشنا روی حافظه همراه، بهتنهایی درباره منشأ و تناسب آن با دستگاه مدرک کافی نیست.
تازهترین شماره نسخه همیشه تنها معیار انتخاب نیست؛ شاخه پشتیبانی، سازگاری VMS و وضعیت پایداری نیز باید بررسی شوند. تصمیم درباره نسخه منتخب را با دلیل ثبت کنید. اگر ارتقا به دلیل محدودیت فنی به تعویق افتاده است، ریسک باقیمانده، اقدام جبرانی و زمان بازبینی را مشخص کنید. عبارت «فعلاً همین نسخه خوب است» برای تحویل سازمانی قابل پیگیری نیست.
حسابهای پیشفرض و مشترک را بررسی کنید
فهرست حسابهای فعال، نقش هر حساب و مالک مسئول آن را تحویل بگیرید. حساب نصب اولیه، حساب سرویس VMS و حساب اپراتور وظایف متفاوتی دارند و نباید صرفاً برای راحتی یکسان شوند. حسابهای آزمایشی یا موقت باید طبق برنامه تحویل تعیین تکلیف شوند. از درج رمز واقعی در تصویر گزارش یا صورتجلسهای که بین افراد متعدد گردش میکند پرهیز کنید.
در آزمون، با حساب نقش محدود وارد شوید و نتیجه عملی را ثبت کنید. آیا اپراتور میتواند تنظیم شبکه را تغییر دهد، کاربران دیگر را مدیریت کند یا تصاویر خارج از حوزه مسئولیتش را ببیند؟ پاسخ باید بر اساس آزمون واقعی باشد. نام نقش در منو کافی نیست، زیرا ممکن است دسترسیهای آن در طول نصب تغییر کرده باشند.
حساب سرویس را با کمترین دسترسی لازم تعریف کنید
ارتباط دوربین و VMS معمولاً به حساب یا روش احراز هویت مشخصی وابسته است. سطح دسترسی لازم را از مستندات ترکیب مورد استفاده تعیین کنید و علت هر مجوز را ثبت کنید. اگر برای یک قابلیت خاص مجوز بیشتری لازم است، آن وابستگی باید روشن باشد. انتخاب حساب مدیر برای همه اتصالها بدون بررسی، دامنه اثر افشای یک اعتبارنامه را افزایش میدهد.
برای تغییر رمز حساب سرویس، فرآیند هماهنگ با VMS تعریف کنید تا ضبط ناخواسته قطع نشود. در تحویل، روش آزمایش اتصال پس از تغییر و مسئول انجام آن را توضیح دهید. نگهداری امن اعتبارنامه، دسترسی محدود به آن و ثبت تحویل به مالک سازمانی بخشی از بهرهبرداری است. بستن دسترسی پیمانکار نباید به از دست رفتن حساب ضروری سامانه منجر شود.
تفکیک شبکه را با مسیرهای واقعی تطبیق دهید
وجود VLAN مجزا یک نشانه معماری است، اما بهتنهایی ثابت نمیکند ارتباطهای نامجاز مسدود هستند. مسیرهای مجاز بین دوربین، VMS، سامانه زمان، ابزار مدیریت و کلاینتها را روی نقشه مشخص کنید. سپس قواعد شبکه را با همین فهرست تطبیق دهید. اگر دسترسی مستقیم کاربران عمومی به دوربین لازم نیست، باید وضعیت واقعی آن در آزمون بررسی شود.
برای هر قاعده، مبدأ، مقصد، خدمت موردنیاز و مسئول نگهداری ثبت شود. قواعد موقت نصب پس از تحویل بازبینی شوند. باز گذاشتن گسترده دسترسی برای حل سریع یک مشکل میتواند پس از پایان کار فراموش شود. گزارش پذیرش باید موارد باز باقیمانده و دلیل آنها را نشان دهد تا تصمیم درباره پذیرش ریسک بر پایه اطلاعات روشن انجام شود.
سرویسها و رابطهای غیرضروری را شناسایی کنید
فهرست سرویسهای فعال را با نیاز بهرهبرداری مقایسه کنید. برخی امکانات برای نصب یا عیبیابی موقت لازماند ولی در کار روزمره استفاده نمیشوند. تصمیم درباره غیرفعالسازی باید بر اساس مستندات دستگاه و وابستگیهای VMS باشد. خاموش کردن تصادفی سرویسها میتواند عملکرد موردنیاز را مختل کند؛ هدف، کاهش سطح دسترسی بیدلیل همراه با حفظ کارکرد تأییدشده است.
اگر بررسی پورت یا ابزار اسکن مجاز انجام میشود، محدوده و تنظیمات آن باید مناسب تجهیزات باشد. آزمون سنگین یا تهاجمی روی سامانه فعال را بدون برنامه اجرا نکنید. نتیجه ابزار را نیز بهصورت خودکار حکم نهایی ندانید؛ برخی یافتهها نیاز به بررسی نسخه و پیکربندی دارند. مدرک پذیرش باید یافته تأییدشده را از هشدار اولیه ابزار جدا کند.
گواهی، ارتباط امن و زمان را یکجا بررسی کنید
برای مسیرهایی که ارتباط امن پشتیبانی و در طرح استفاده میشود، وضعیت گواهی، نام دستگاه، اعتبار زمانی و رفتار نرمافزار را بررسی کنید. اگر کاربران برای ورود ناچارند هر روز هشدار گواهی را نادیده بگیرند، مسئله باید در تحویل حل یا بهطور روشن ثبت شود. روش صدور، تمدید و جایگزینی گواهی نیز باید صاحب مشخص داشته باشد.
زمان دوربین، سرور و کلاینت را با منبع مورد تأیید سازمان هماهنگ کنید. اختلاف زمان بر گزارش رویداد، بررسی حادثه و برخی ارتباطهای امن اثر دارد. در آزمون، فقط منطقه زمانی تنظیمشده را نبینید؛ مقدار واقعی ساعت و رفتار پس از راهاندازی مجدد را بررسی کنید. منبع زمان و قواعد دسترسی به آن را در نقشه نهایی بیاورید.
ثبت رویداد را با یک اقدام قابل ردیابی امتحان کنید
یک اقدام مجاز آزمایشی مانند ورود کاربر یا تغییر یک تنظیم کماثر را انتخاب کنید و ببینید چه چیزی در گزارش ثبت میشود. نام کاربر، زمان، نوع اقدام و دستگاه مربوط باید با نیاز پیگیری سازمان هماهنگ باشد. سپس تعیین کنید گزارش کجا نگهداری میشود، چه کسی آن را میبیند و در صورت پر شدن فضا چه اتفاقی میافتد.
جمعآوری گزارش بدون برنامه بازبینی ارزش محدودی دارد. برای رخدادهایی مانند تلاش ورود ناموفق متعدد، قطع دستگاه یا تغییر دسترسی، مسیر رسیدگی مشخص کنید. دوره نگهداری گزارش را با سیاست سازمان هماهنگ کنید و از جمعآوری بیدلیل اطلاعات اضافی پرهیز کنید. در مدارک تحویل، نمونه گزارش باید با داده آزمایشی یا اطلاعات غیرحساس ارائه شود.
دسترسی پیمانکار را زماندار و قابل لغو کنید
روش دسترسی راه دور باید با سیاست سازمان تعیین شود. مالک تأیید درخواست، زمان مجاز، محدوده دستگاهها و شیوه ثبت فعالیت را بنویسید. وجود ابزار کنترل از راه دور روی کلاینت اپراتور نباید بدون اطلاع واحد مسئول باقی بماند. اگر برای پشتیبانی مسیر خاصی نیاز است، وابستگی و نحوه فعال و غیرفعال کردن آن را مستند کنید.
در زمان تحویل، وضعیت حسابها و دسترسیهای موقت نصب را بررسی کنید. یک آزمون مناسب این است که مالک سازمانی بتواند دسترسی را طبق فرآیند مصوب لغو کند و نتیجه را ببیند. قطع کامل و بیبرنامه ارتباط ضروری سامانه هدف نیست؛ کارفرما باید کنترل مسیر نگهداری را در اختیار داشته باشد و بتواند استفاده مجاز از آن را پیگیری کند.
نسخه پشتیبان تنظیمات را با بازیابی اشتباه نگیرید
داشتن فایل پشتیبان روی یک پوشه، فقط بخشی از آمادگی بازیابی است. باید معلوم باشد فایل مربوط به کدام مدل، نسخه و تاریخ است و چه اطلاعاتی را شامل میشود. برخی فایلها ممکن است اطلاعات حساس داشته باشند و نیاز به حفاظت ویژه داشته باشند. محل نگهداری، افراد مجاز و روش بازیابی باید در دستورالعمل مشخص شود.
بازیابی آزمایشی را روی محیط یا دستگاه مناسب و با هماهنگی انجام دهید. هدف این است که معلوم شود فایل قابل استفاده است و تیم مسئول مراحل لازم را میداند. برای سامانه حساس، آزمون روی دستگاه فعال بدون طرح بازگشت مناسب نیست. اگر بازیابی عملی انجام نشده، گزارش باید صریحاً همین مرز شواهد را اعلام کند و صرف وجود فایل را تأیید بازیابی موفق نداند.
نمونه جدول مدارک پذیرش
| کنترل | مدرک پیشنهادی | مرز نتیجه |
|---|---|---|
| موجودی دستگاهها | فهرست مدل، نسخه و شناسه محل | وضعیت در تاریخ ثبت گزارش |
| دسترسی کاربران | ماتریس نقش و نتیجه ورود آزمایشی | حسابها و نقشهای آزمودهشده |
| تفکیک شبکه | نقشه و نتیجه مسیرهای منتخب | مسیرها و قواعد بررسیشده |
| گزارش رویداد | نمونه اقدام و ثبت متناظر | رخداد و نسخه مورد آزمون |
| بازیابی تنظیمات | گزارش بازیابی در محیط مجاز | مدل، فایل و روش استفادهشده |
| پشتیبانی | مالک رسیدگی و فرآیند هشدار امنیتی | تعهدات و محدودیتهای مکتوب |
سناریوی آموزشی برای یک پروژه سازمانی
فرض کنید پروژهای شامل چهل و هشت دوربین، دو سرور ضبط و شش اپراتور تحویل میشود. در بررسی اولیه مشخص میشود تصویر همه دوربینها برقرار است، اما حساب نصب هنوز روی دستگاهها فعال است و واحد حراست فقط یک حساب مشترک دارد. این وضعیت نشان میدهد پذیرش تصویری انجام شده ولی پذیرش دسترسی کامل نیست. نتیجه باید بهعنوان کار باقیمانده با مسئول و مهلت ثبت شود.
تیم تحویل میتواند ابتدا مالک حسابها را تعیین کند، نقشها را با وظایف شیفتها تطبیق دهد و یک آزمون محدود برای هر نقش اجرا کند. سپس دسترسی موقت پیمانکار طبق فرآیند توافقشده تعیین تکلیف میشود. اگر تغییر حساب سرویس بر ضبط اثر دارد، آن تغییر در پنجره مجاز و با کنترل اتصال انجام میشود. مستندسازی همین توالی، ریسک اجرای عجولانه را کاهش میدهد.
موارد باز را با پذیرش ریسک مستند مدیریت کنید
همه مشکلات الزاماً در روز تحویل رفع نمیشوند. برای هر مورد باز، شرح، داراییهای متاثر، اثر عملیاتی، اقدام موقت، مسئول و تاریخ بازبینی بنویسید. تصمیم پذیرش ریسک باید توسط مقام مجاز سازمان انجام شود. پیمانکار نباید با عبارت کلی «کارفرما اطلاع دارد» جای تصمیم مشخص و ثبتشده را پر کند. همچنین مورد رفعشده باید مدرک بسته شدن داشته باشد.
اولویت را بر اساس اثر و شرایط واقعی تعیین کنید. یک هشدار ابزار اسکن که هنوز تأیید نشده با دسترسی مدیریتی ناشناخته و فعال یکسان نیست. گزارش اجرایی باید به مدیر کمک کند مهمترین اقدامات را بفهمد، در حالی که ضمیمه فنی جزئیات لازم را نگه میدارد. رنگبندی بدون توضیح علت و اقدام، برای تصمیمگیری کافی نیست.
پشتیبانی پس از تحویل و بازاستفاده از شواهد
فهرست دارایی و نسخهها را به برنامه نگهداری وصل کنید. پس از دریافت هشدار امنیتی، ابتدا مشخص کنید کدام مدل و نسخه در سازمان وجود دارد و آیا شرایط اثرگذاری برقرار است. سپس ارتقا یا اقدام جبرانی را بررسی کنید. راهنماهای رسمی سازنده درباره چرخه عمر و امنسازی، ورودی این تصمیم هستند؛ نام برند بهتنهایی وضعیت پشتیبانی همه مدلها را تعیین نمیکند.
شواهد معتبر قبلی را نگه دارید. اگر منبع تنظیمات و شرایط آزمون تغییر نکرده است، تکرار کامل همان آزمون صرفاً برای اطمینان دوباره لازم نیست. در مقابل، تغییر نسخه، قاعده شبکه یا نقش کاربر ممکن است بررسی مرتبط را ضروری کند. ثبت شناسه نسخه فایل و تاریخ آزمون کمک میکند محدوده اعتبار هر نتیجه روشن و هزینه نگهداری کنترل شود.
پرسشهای رایج درباره تحویل امنیت سایبری
آیا این چکلیست امنیت کامل سامانه را تضمین میکند؟
خیر؛ پذیرش به کنترلها، داراییها و شرایط بررسیشده محدود است. وضعیت تهدید و نرمافزار در طول زمان تغییر میکند. هدف این چارچوب، ایجاد مبنای قابل پیگیری برای تحویل و نگهداری است، نه صدور وعده امنیت دائمی.
آیا باید اسکن تهاجمی را روی همه دوربینهای فعال اجرا کرد؟
نوع آزمون باید بر اساس مجوز، حساسیت بهرهبرداری و توان دستگاه تعیین شود. بررسی سنگین بدون برنامه میتواند اختلال ایجاد کند. برای آزمون تخصصی، محدوده، روش، زمان و برنامه بازگشت را پیش از اجرا با مسئول سازمان هماهنگ کنید.
در استعلام از مرزسازان چه خروجی بخواهیم؟
علاوه بر مدل تجهیزات، فهرست مدارک نسخه، امکان مدیریت کاربران، منابع پشتیبانی و موارد قابل آزمون در تحویل را مشخص کنید. مسئولیتهای تأمینکننده و واحد فناوری اطلاعات باید جداگانه نوشته شوند تا همه اجزای ضروری صاحب مسئول مشخص داشته باشند.
منابع رسمی برای مطالعه تکمیلی
- راهنمای رسمی امنسازی AXIS OS
- رویکرد چرخه عمر Axis به امنیت سایبری محصول
- راهنمای چرخه عمر و پشتیبانی AXIS OS
راهنماهای مرتبط برای تکمیل بررسی فنی
- چک لیست امنیت سایبری برای سیستم های نظارت تصویری تحت شبکه
- امنیت سایبری در دوربین های مداربسته: چالشها و راهکارها
برای بررسی گروه کالایی مرتبط، محصولات دوربین مداربسته در مرزسازان را ببینید. انتخاب نهایی مدل و شرایط تأمین بر اساس استعلام مکتوب پروژه مشخص میشود.
بررسی کالا و درخواست استعلام پروژه
در پرونده پذیرش امنیتی دوربین بوش NDV-5702-AL، نسخه تحویلی، حسابهای فعال و نتیجه آزمون نقشهای مجاز را ثبت کنید و راهنمای امنیتی مربوط به همان نسخه را مطالبه کنید.
برای بررسی سختافزار ضبط، صفحه ذخیرهساز i-PRO WJ-NX410 و اسناد مدل را مطالعه کنید و مدارک مدیریت کاربران، گزارش رویداد و نسخه دستگاه را در چکلیست پذیرش مرتبط قرار دهید.
برای تعریف بسته تحویل امنیتی، فهرست تجهیزات، نقشهای کاربران، محدودیت شبکه و مدارک مورد انتظار واحد فناوری اطلاعات را با مرزسازان مطرح کنید.